「PHPやNode.jsに重大な脆弱性が見つかった」と聞いても、普段SAPの画面を使っているだけでは、自分に関係する話なのか分かりにくいですよね。
この記事では、何が問題なのか → 自分の環境に関係するのか → どこで調べるのか → 次に何をするのかの順に整理します。専門用語は、必要なところで説明します。
目指すのは、ニュースを読んで慌てずに確認先を見つけられることです。初心者が本番サーバーの設定変更や更新作業を自分で行うための記事ではありません。画面や公開資料から情報を集め、分からない部分は管理者へ確認しましょう。
情報確認日:2026年10月25日(日本時間)。2026年10月21日のPHP・Node.jsの公式発表と、10月23日のPHP追加案内を例にしています。すべての脆弱性を網羅した記事や、個別環境の安全性を診断した結果ではありません。
何が問題?まずは言葉と仕組みを知る
SAP・PHP・Node.jsは、それぞれ役割が違う
SAPには、会計や販売などの業務を管理するS/4HANAをはじめ、さまざまな製品があります。「SAPを使っている」という情報だけでは、内部でどのソフトウェアが動いているかまでは分かりません。
PHPは、Webサイトなどのサーバー側の処理を書くために使われるプログラミング言語です。例えば、WordPressを動かす環境で使われます。すべてのSAP製品がPHPを前提に動く、という意味ではありません。
Node.jsは、JavaScriptという言語のプログラムをサーバーなどで動かすためのソフトウェアです。このような「プログラムを動かすためのソフトウェアや仕組み」を、ランタイム(実行環境)と呼びます。
SAPの追加アプリや、外部システムとデータをやり取りするプログラムに、Node.jsが使われることがあります。ただし、ブラウザの画面でJavaScriptが動くことと、サーバーでNode.jsを使うことは別です。
公式情報:SAP BTPでNode.jsを利用する場合 / WordPress公式のPHP更新案内
| よく出てくる言葉 | この記事での意味 |
|---|---|
| 脆弱性 | 悪用されると、不正な操作や情報漏えいなどにつながる弱点 |
| CVE番号 | 脆弱性を区別する識別番号。同じ問題を探すための手がかり |
| バージョン(版) | ソフトウェアの世代・更新状態を示す番号 |
| パッチ/修正版 | 問題を直すために提供される更新 |
SAPには対策がある。でも、利用者側の確認も残る
SAPは、安全性を考慮した開発、データの暗号化、弱点の検査、監視などの対策を説明しています。製品の問題を修正するための案内も、Security Patch Dayなどで公開しています。
ただし、修正が提供されたことだけでは、自分の環境に反映されたかは分かりません。誰が更新するのか、どこまでSAPが担当するのかを確認する必要があります。
提供会社が運用する完成したアプリを、ネット経由でサービスとして利用する形は、SaaSと呼ばれます。また、運用の一部を提供会社に任せるサービスもあります。こうしたサービスでも、利用企業側のユーザー管理や設定など、担当が残る場合があります。契約と製品ごとの案内で確認します。
公式情報:SAPのセキュリティ対策 / SAP Security Patch Day
自分にも関係ある?使っているものを確認する
まず、SAP本体と、その周りで動くアプリやWebサイトを分けます。例えば「SAPに受注データを送るWebサイト」があれば、そのサイトがPHPを使っていれば、そのPHPも別に確認する必要があります。
SAP BTPは、追加アプリを作ったり、システムを連携させたりするための基盤です。ここに自社で追加したNode.jsアプリがある場合は、そのアプリの実行環境が確認対象になります。
| 使っているものの例 | まず確認すること |
|---|---|
| SAPの標準製品・クラウドサービス | 製品名、版、SAPからの製品別案内、管理している人 |
| BTP上の追加アプリ | Node.jsを使うか、本番で動く版は何か、アプリ担当者は誰か |
| SAPと連携するWebサイト | PHPやNode.jsを使うか、サイトやサーバーの管理者は誰か |
普段の業務でSAPを使う方は、利用している製品名と問い合わせ先を押さえるところからで十分です。管理者は、さらに使っている部品、設定、外部から届くデータの経路まで確認します。
バージョンはどこで分かる?
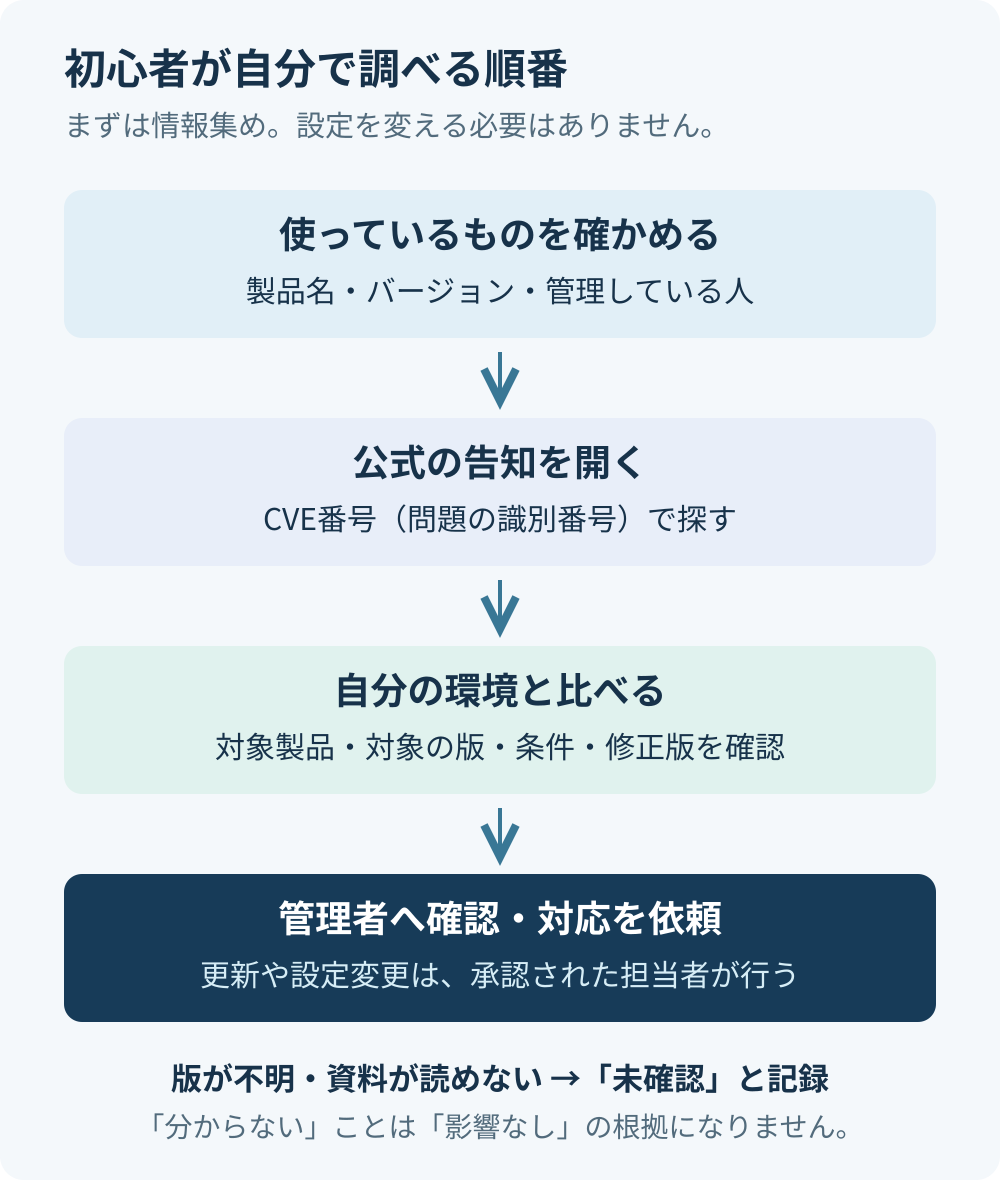
最初は、閲覧を許可されている社内のシステム一覧、利用ガイド、運用台帳を確認します。画面に製品情報やバージョン情報がある場合は、その情報を読む方法もあります。権限がなければ、管理者に確認してください。
- SAP GUI(SAPを操作するPC用ソフト)を使う一部のシステム:「システム(System)」→「ステータス(Status)」から、インストール済みのソフトウェアコンポーネント(構成部品)の情報を確認する例があります。全SAP製品に共通する画面ではありません。
- WordPressを管理する権限がある場合:「ツール」→「サイトヘルス」→「情報」→「サーバー」でPHPバージョンを確認できます。メニューが見つからなければ、サイト管理者やホスティング会社へ確認します。
- Node.jsアプリ:本番の運用台帳や配備記録をアプリ担当者に確認します。開発PCの版や、アプリの部品一覧だけでは、本番で実際に動いている版は確定できません。
SAPで部品の名前や「Support Package」という表示が出たら、分からないまま解釈せず、その項目名を管理者に伝えます。Support Packageは、SAPの修正などをまとめた更新単位です。
調査のために、サーバーへの新たな接続、公開用の情報表示ページの作成、検査ツールの実行は必要ありません。画面にはサーバー名やユーザー情報が含まれることがあるため、スクリーンショットや診断情報の全文を公開サイトへ貼らないようにします。
公式情報:SAP GUIのコンポーネント情報確認例(対象条件あり) / WordPressのサイトヘルス画面
どこで調べる?公式情報を読む順番
CVE番号で公式の告知を探す
ニュースにCVE番号があれば、その番号をそのまま使います。似たタイトルの古い記事や、別の問題と混同しにくくなります。
検索例は次のとおりです。site: は、指定したWebサイトに絞って探すための検索指定です。社内のサーバー名、顧客名、URL、ログなどを検索欄に入れる必要はありません。
- PHPの例:
site:php.net "CVE-2026-109618" - Node.jsの例:
site:nodejs.org "CVE-2026-111497" - SAPの関連資料の例:
site:userapps.support.sap.com "3841665"
検索結果の短い説明だけで結論を出さず、公式ページを開いて日付と本文を読みます。検索結果には、更新前の説明が残っていることがあります。
公式ページでは、この項目を読む
| 見る項目 | 確認する内容 |
|---|---|
| 公開日・更新日 | いつの情報か。後から追記されていないか |
| 対象製品 | 自分が使う製品・部品と同じか |
| 対象バージョン | どの版が影響を受けると書かれているか |
| 修正版 | どの版・パッチで直るか |
| 影響が出る条件 | 特定の機能や設定を使う場合だけか |
| 自分たちの担当範囲 | 提供会社が対応するか、自社の管理者が作業するか |
最後の「担当範囲」は、一般公開の脆弱性ページだけでは分からないことがあります。自社が使うサービスの契約、通知、管理者からの回答と合わせて確認します。
ページ内でCVE番号を探すときは、PCならCtrl+F(MacはCommand+F)、スマートフォンならブラウザの「ページ内検索」が便利です。
SAPを調べる入口:月次一覧と製品別の資料
まずSAP Security Patch Dayの公式ページを開き、対象月の一覧を確認します。例えば2026年10月の一覧では、製品名やCVE番号を手がかりに該当する修正案内を探せます。
SAP Noteは、SAPが提供する修正や手順などの文書です。KBAは、製品の問題や確認方法などを説明するサポート記事です。番号を控えておくと、管理者へ確認するときに使えます。
今回のPHPについては、SAP KBA 3841665「PHP Vulnerability impact on SAP Products」が入口になります。
このKBAの詳しい回答部分は、SAP for Meへのログインが必要です。契約や権限によって閲覧できる範囲が異なるため、読めない場合は、アクセス権のある管理者へ確認を依頼してください。
「本文を開けない」「対象製品らしい名前がある」だけで、影響なし・影響ありとは判定できません。公開部分の製品一覧を、そのまま被害や脆弱性が確定した製品一覧として扱わないことも大切です。
PHPを調べる例:修正版と、その後の追記を確認
PHPは2026年10月21日、CVE-2026-109618とCVE-2026-109619の修正版を公開しました。外部の相手が、ログインせずにサーバーで不正な処理を実行できるおそれがある問題です。
PHP公式は、Webから送られてくる要求を処理するPHPを広く確認対象としています。使っているWebサイトの種類だけで対象外と判断せず、PHPの利用と版を確認します。
公式情報:PHP:10月21日の重要告知
日本語で概要を確認したい場合は、IPAの10月22日の注意喚起も入口になります。詳しい対象条件と修正版は、PHP公式情報と合わせて確認します。
次に、PHP公式の詳しい勧告(109618)と同じく109619の勧告を開きます。GitHubにありますが、PHP公式プロジェクトが出している資料です。
英語のAffected versionsは「影響する版」、Patched versionsは「修正された版」です。例えば8.2系列なら、8.2.35未満という対象範囲と、修正版8.2.35を見比べます。
| 確認するPHPの範囲 | 10月21日の2件の修正版 |
|---|---|
| 8.2系列:8.2.35未満 | 8.2.35 |
| 8.3系列:8.3.36未満 | 8.3.36 |
| 8.4系列:8.4.27未満 | 8.4.27 |
| 8.5系列:8.5.12未満 | 8.5.12 |
ただし、配布元が古い版に修正だけを取り込んでいる場合があります。これをバックポートといいます。画面の番号が古く見えても、それだけで未修正と決めず、管理者や提供会社の修正情報と照合します。
さらに、10月23日のPHP追加案内も確認してください。CVE-2026-115560として、特定のセッション設定を組み合わせた場合の問題が案内されています。セッションは、ログイン状態などを扱うために使われる仕組みです。
「10月21日の更新済み」と「10月23日の追加条件も確認済み」は、分けて確認します。詳しい条件は下の補足を管理者へ伝えればよく、初心者が自分で設定を変える必要はありません。
管理者向け補足:10月23日の追加条件と暫定措置
公式案内の条件は、session.serialize_handlerの設定がphp_binaryまたはphp_serializeで、実行時にphpへ変更し、その後session_start()を呼び、アップロード進捗機能も有効な場合です。単にセッションを使うだけで、この追加経路に該当するとは限りません。
PHP公式は、次回の通常バグ修正リリースまでの措置としてsession.upload_progress.enabled=0を推奨しています。管理者が業務影響と適用箇所を確認し、リクエスト処理前に有効になる設定と、すべてのPHP worker(処理用プロセス)への反映・再起動を計画します。
これは10月21日の2件に対する修正版への更新の代わりではありません。追加問題の修正版を本記事では推測して記載していません。既知の経路に対する緩和策と制約も公式勧告で確認してください。
Node.jsを調べる例:対象の処理と修正版を確認
Node.jsは、2026年10月21日のセキュリティ更新の公式ページを開き、CVE番号をページ内検索します。
代表例のCVE-2026-111497は、Brotliという圧縮形式のデータを元に戻す処理に関する問題です。信頼できない相手から受け取ったデータを展開する経路があると、停止、情報漏えい、不正な処理の実行につながる可能性があります。
Node.js公式の深刻度はHIGHです。ただし「Node.jsを使っている」だけで、その経路があることや、すでに侵害されたことまでは分かりません。アプリ担当者に確認します。
同じ更新には通信まわりなどの別の修正もあるため、Brotliを使わないことだけで更新不要と決めないようにしましょう。次の版番号のリンクを開くと、それぞれの公式リリース情報を確認できます。
LTSは、長期の保守を重視した区分です。Currentは、その時点の新しい機能を含むリリースの区分です。大きい番号へ変えればよいとは限らず、管理者がアプリとSAP側の対応条件に合う系列を選びます。
PHP・Node.jsとも、表にない古い系列を「一覧にないから安全」と考えないでください。保守提供元の案内や、サポートされる系列への移行が確認対象になります。表の版も、この告知に対する修正版であり、その後の問題まで含めた安全の保証ではありません。
BASで開発し、Cloud Foundryで動かすアプリはどう調べる?
SAP Business Application Studio(BAS)は、ブラウザでアプリを開発するための環境です。そこで作ったアプリをCloud Foundryへ配備し、業務で使う構成があります。ここでは、Node.js buildpackを使って動くアプリの調べ方を具体的に見ていきます。
BASで開発したアプリがすべてNode.jsで動くわけではありません。Javaなどのアプリや、画面の作成時だけNode.jsを使う構成は分けて考えてください。
「対象の番号」は、CVE番号とバージョンを分ける
| 番号の例 | 何を表すか |
|---|---|
| CVE-2026-111497 | 問題の識別番号。インストールする版ではない |
| Node.js 22.23.4 | プログラムを動かすNode.js本体の版 |
| nodejs-buildpack 1.9.6 | 実行環境を組み立てるbuildpackの版。Node.jsの版とは別 |
確認したいのは、「そのCVEの影響範囲に入るNode.jsの版が、本番で動いているか」です。CVE番号、Node.jsの番号、buildpackの番号を、そのまま大小比較することはできません。
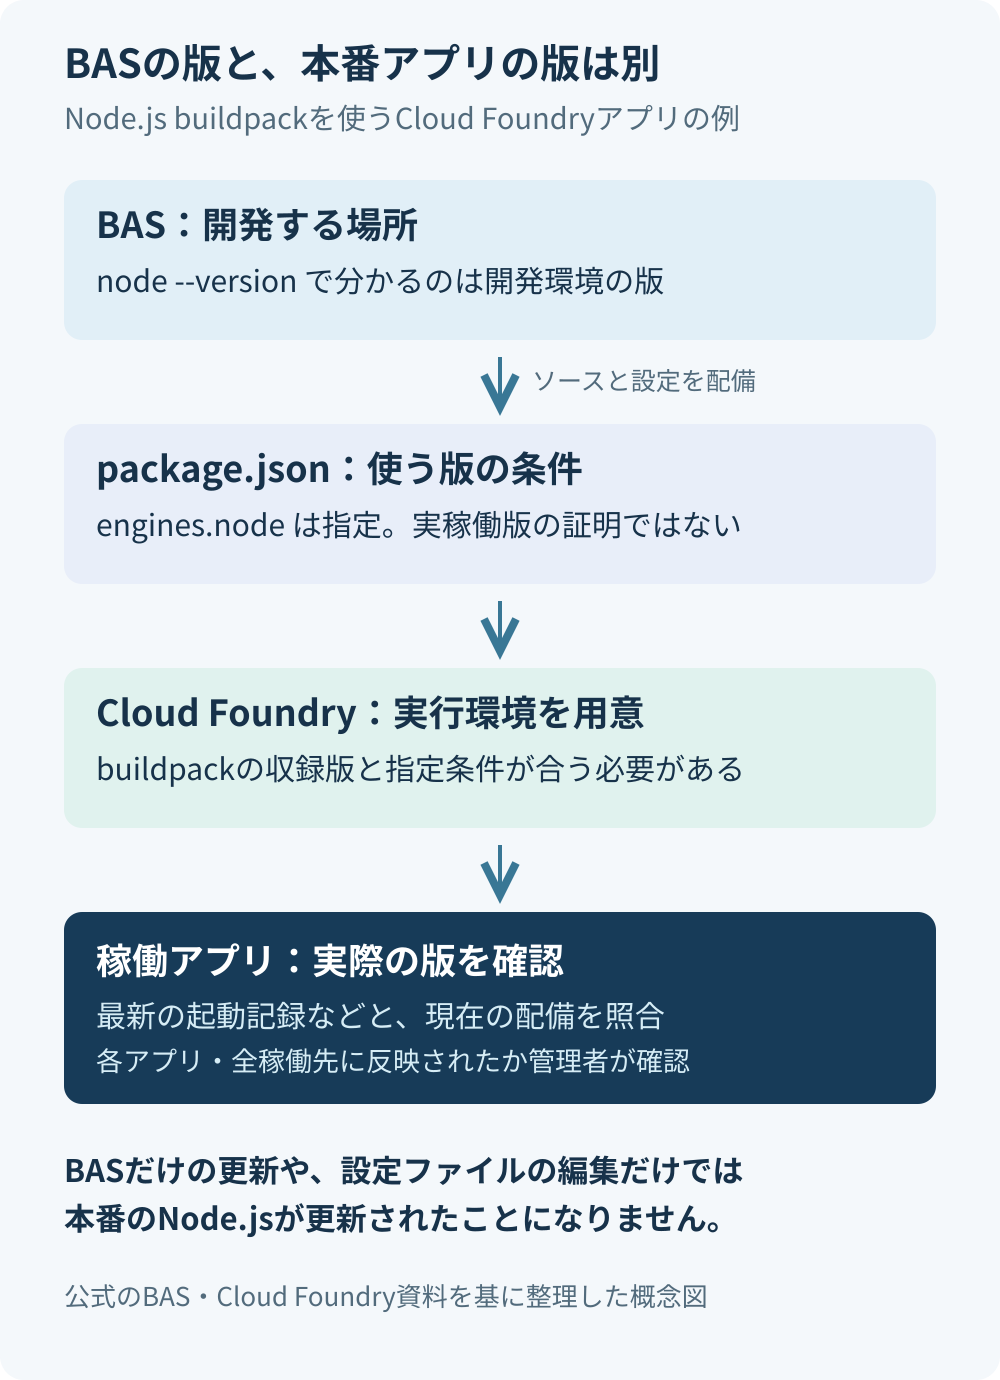
まず、BASで分かることと分からないことを確認する
自分に閲覧権限のあるBASプロジェクトで、開発用ターミナルから次のコマンドを実行すると、その開発環境のNode.jsの版が表示されます。
node --versionここで修正版が表示されても、Cloud Foundryの本番アプリが同じ版とは限りません。BASだけを更新して、調査を終わらせないようにしましょう。
公式情報:BASのランタイム管理
次に、実際に配備するアプリの package.json を読みます。engines.node は、使うNode.jsの固定版や許容する版の範囲を指定する欄です。例えば 22.x は22系列を表す指定であり、現在動いている細かな版の証明ではありません。指定欄がない場合も、配備後に実際の版を確認します。
package-lock.json は、主にアプリが使うnpmパッケージの組み合わせを再現するためのファイルです。これがあるだけで、Cloud FoundryのNode.js本体の実稼働版が固定・確認できるわけではありません。
公式情報:Node.js buildpackとenginesの指定 / package-lock.jsonの役割
業務処理アプリと、画面・認証の入口を別々に見る
1つのBASプロジェクトから、複数のCloud Foundryアプリを配備する場合があります。例えばNode.js版のCAPサービスと、アクセス先の振り分けや認証連携を担う自社管理のapprouterは、別アプリになる構成があります。
CAPは、SAPが提供する業務アプリ開発のための仕組みです。プロジェクトの一番上にある package.json だけを見て、すべてのアプリを確認できたと考えないことが大切です。
- 配備記録で、Cloud Foundryのアプリ名とソース側のモジュールを対応付ける。
- manifest.ymlを使う構成なら、name・path・buildpacksなどの指定を読む。MTA構成なら、mta.yamlのmodulesのname・type・pathなども確認する。
- 各Node.jsアプリのpackage.jsonと、実際の配備物を確認する。自動生成された配備物がある場合は、元の設定と生成手順も担当者に確認する。
MTAは、複数の部品をまとめて配備する仕組みです。ファイル名やアプリ名だけで推測せず、今使っている配備方法に合わせて確認してください。提供会社が運用するmanaged approuterの場合は、サービス側の対応案内を確認します。
公式情報:CAPのCloud Foundryへの配備 / manifestの設定項目 / 自社管理とmanaged approuterの違い
Cloud Foundry側で、実際のアプリと起動記録を調べる
画面で確認する場合は、SAP BTP cockpitで、閲覧を許可されている対象のサブアカウントとCloud Foundryのspaceを開きます。Applicationsから対象アプリを選び、Logsを確認するのが入口です。表示名や見える情報は、権限や画面によって異なります。
spaceはアプリをまとめて管理する領域です。本番と検証で分かれていることがあるため、別の環境を見ていないか先に確認します。権限がなければ、アプリ担当者に確認を依頼してください。
公式情報:SAP BTPのアプリケーションログ
CLIを使う場合、次はCloud Foundry CLIが導入され、承認された手順で対象環境へログイン済みの担当者向けの読み取り例です。BASのターミナルを使う場合も、接続先と権限を確認します。アプリの更新や接続先の切り替えは行いません。
APP_NAME は、確認するアプリ名に置き換える部分です。コマンド名のリンクから、Cloud Foundry公式の説明を開けます。
| 読み取りコマンド | 確認すること |
|---|---|
cf target | 現在の接続先、組織、space。引数を付けずに確認 |
cf apps | そのspaceのアプリ一覧。配備記録と照合 |
cf app APP_NAME | 対象アプリの状態。これだけでNode.js版は確定しない |
cf buildpacks | 提供されるbuildpack情報。Node.js本体の版とは別 |
cf logs APP_NAME --recent | 残っている最近のログ。日時と配備を照合 |
ログにNode.jsの版があれば、どのアプリの、いつの配備・起動の記録かを確認します。古い配備や失敗した更新の記録を、現在の本番の版と取り違えないようにします。
STGは実行環境を組み立てる処理(staging)のログ、APPはアプリ側のログです。stagingで選ばれた版は、そのときの配備物についての情報なので、現在動いている配備物と対応しているかを確認します。
アプリ自身の起動時の記録に、Node.jsの process.version がすでに出力されていれば、実行プロセスの版を確認する手がかりになります。ただし、最初からこの情報を記録しているとは限りません。
版が見つからない、ログが残っていない場合は「未確認」です。確認のためだけに公開ページを新設したり、デバッグ設定を変えたり、許可なくSSH接続したりせず、管理者へ確認方法を相談します。ログや環境情報を外部へ丸ごと貼り付けることも避けてください。
公式情報:Cloud Foundryのログの見方と保持の制約 / Node.jsのprocess.version
影響する版だった場合は、何を直す?
本番が影響範囲に入る版と分かったら、管理者が対象の処理や公開範囲を確認し、対応の優先度を決めます。今回の確認済み修正版は、Node.js 22.23.4・24.22.1・26.12.1です。実作業の前には、その後の公式更新も確認します。
まず、アプリやCAP・approuterの対応条件に合う、保守されている系列を選びます。「一番大きい番号だから26へ変更する」という決め方はしません。現在使うbuildpackが、その修正版を提供しているかも確認が必要です。
例えば上流のCloud Foundry nodejs-buildpack v1.9.6には、22.23.4と24.22.1の収録が確認できます。ただし、これはSAP BTPのすべてのリージョンで提供済みという意味ではありません。また、この収録表に26.12.1はありません。収録版に加え、利用するstack(実行基盤の区分)との対応も確認します。このリリース表ではcflinuxfs4・cflinuxfs5が対象です。
公式情報:Node.jsの対象問題と修正情報 / 上流buildpack v1.9.6の収録版
確認後の作業は、次のように分けると整理しやすくなります。ここからは、検証・バックアップ・切り戻し方法・停止影響・社内承認を揃えた担当者が行う変更作業です。
- 版の指定:engines.nodeが古い版を固定していれば、実際に配備するモジュールの元設定を見直す。
- 実行環境:利用するbuildpackに修正版が含まれ、アプリの指定と両立することを確認する。
- アプリの部品:npmパッケージの弱点は別に調べる。Node.js本体の更新と混同せず、必要な変更だけを試験する。
- 配備と検証:正式な手順で反映し、各アプリ・すべての稼働先の実際の版と業務動作を確認する。
package-lock.jsonを削除したり、パッケージを一括で最新版へ変えたりすることを、Node.js本体の修正手順として扱わないようにしましょう。BAS内のNode.jsやnpmパッケージだけを更新しても、本番のランタイム更新が済んだことにはなりません。
管理者向け補足:22系列の版指定を見直す例
次は、もともとNode.js 22系列に対応したアプリで、対象buildpackに条件を満たす修正版がある場合の説明用の指定です。package.jsonの一部分であり、既存ファイル全体をこの例で上書きするものではありません。
{
  "engines": {
    "node": ">=22.23.4 <23"
  }
}
「22.23.4以上、23未満」という範囲です。これを記載しても本番は自動更新されません。buildpackに該当版がなければstagingは失敗するため、提供版を先に確認し、正しいソースから作成した配備物を反映します。
反映後も、実際に選ばれた版を確認します。この範囲は今回の問題に対する例で、今後の安全性を保証する設定ではありません。版の範囲指定はnpm公式の説明も参照してください。
再起動・再ステージ・再配備を使い分ける
| 操作 | 今回の確認で注意すること |
|---|---|
| 再起動(cf restart) | 通常は既存の実行用成果物を使う。新しいNode.jsを選び直す保証にはならない |
| 再ステージ(cf restage) | Cloud Foundryへアップロード済みの配備物から実行環境を作り直す。BASだけの編集は取り込まない |
| ソースを変えて再配備 | package.jsonなどを変えた場合は、既存の正式なビルド・配備手順で新しい成果物を反映する |
Cloud Foundry CLI v8のrestartには、最新の配備用パッケージがまだstagingされていない場合の例外もあります。そのため「restartは絶対にstagingしない」とも言い切れませんが、再起動しただけで修正版へ変わったと判断しないことが重要です。
再ステージで修正版を使えるかは、アップロード済みの設定と、提供されるbuildpackによります。BASでpackage.jsonを編集しただけの状態で再ステージしても、その編集は反映されません。担当者が、再ステージか新しい配備かを判断します。
MTAで管理するアプリは、既存のMTAやCI/CDの手順に沿って配備します。CI/CDは、ビルドや配備を決められた流れで行う仕組みです。本番アプリを別の手順で上書きしたり、一括再ステージしたりすることは避けてください。
公式情報:cf restartの公式仕様 / cf restageの公式仕様
修正版が使えない、版が分からない場合
- 実稼働版が不明:「未確認」と記録し、管理者へ最新の配備と実行版が分かる証跡の確認を依頼する。
- 修正版がbuildpackにない:SAP側の提供状況と利用条件を管理者が確認する。自分の判断で未承認のbuildpackへ切り替えない。
- すぐに更新できない:提供元の暫定措置、外部からのアクセス制限や一時停止の必要性を管理者と業務責任者が判断する。アクセス制限だけで十分とは限らず、信頼できない圧縮データを受け取る経路も確認する。
自作のbuildpackや、Node.jsを含むコンテナイメージを使う場合は、標準buildpackの更新だけでは置き換わりません。運用の担当範囲を確認し、自作の環境やイメージを修正して、正式な手順で反映します。これは構成に応じた対応です。
SAP BTPの標準buildpackでも、アプリへの変更を反映する再ステージは顧客側の担当とされています。基盤側が対応済みという情報と、自社アプリに反映済みという証拠を分けて確認してください。
公式情報:SAP BTPの運用責任分界
BAS・Cloud Foundryの担当者へ依頼する文面例
BASで開発しCloud Foundryで動かしているアプリについて、2026年10月のNode.jsセキュリティ更新の影響確認をお願いします。BASの開発版と本番の版は別として確認したいです。
・業務処理アプリと自社管理のapprouterなど、対象アプリはどれか
・各アプリで実際に動いているNode.js版と、その確認日時・配備は何か
・利用中のbuildpackに、対応する修正版が含まれているか
・版の指定変更、再ステージ、新しい配備のどれが必要か
・反映後、全稼働先の版と業務動作をどう確認するか現在分からない項目は、未確認として共有いただければ大丈夫です。確認や変更は、既存の権限・承認・検証手順に沿ってお願いします。
調べた後は何をする?利用者と管理者で分けて考える
利用者は「分かったこと・分からないこと」を管理者へ
製品名や版が分からなかったら、そのまま「未確認」と記録します。自分で判断を埋めるより、確認が必要な点をはっきりさせるほうが役に立ちます。
管理者への依頼は、例えば次のような文面で十分です。社内の承認された連絡手段で送り、機密情報を公開のコメント欄などに書かないようにしてください。
SAP関連システムへの影響を確認したく、ご相談です。2026年10月21日のPHP・Node.jsのセキュリティ更新と、10月23日のPHP追加案内を確認しました。
利用中のSAP製品、追加アプリ、連携するWebサイトについて、次の点を教えていただけますか。
・PHP/Node.jsを使っているか、本番で動いている版は何か
・今回の対象条件に当てはまるか
・提供会社と自社のどちらが対応するか
・修正済みか、確認中か、今後の対応予定があるかSAPの関連資料はKBA 3841665です。詳しい本文をこちらで確認できない場合は、アクセス権のある担当者での確認もお願いします。
すでに版などが分かっている場合は、社内で共有を許可されている範囲で情報を添えると、確認が進みやすくなります。
管理者は、計画・確認・承認を経て更新する
対象と分かった場合は、担当者が公式手順を確認し、必要な試験、バックアップ、元に戻す方法、停止の影響、社内承認を揃えて対応します。緊急性が高い問題は、通常の月次作業日を待つのではなく、社内の緊急対応手順で判断します。
SAP製品に含まれる部品を、独自判断で別の版へ差し替えないことも重要です。SAP Noteや提供会社の指示に沿って進めます。
すぐに更新できない場合も放置せず、提供元の暫定措置や、外部からのアクセスの制限・一時停止が必要かを管理者が判断します。初心者が自己判断で公開範囲や設定を変更することは避けてください。
BTPでは、提供された更新を自社アプリへ反映する作業が別に必要な場合があります。Cloud Foundry環境の「再ステージ」は、実行環境を組み直してアプリへ変更を反映する作業です。単なる画面の再読み込みや、手軽な安全確認ではありません。
SAPが標準のbuildpack(アプリを動かす環境を用意する仕組み)を更新しても、その変更を適用する再ステージは顧客側の担当とされています。停止影響があり得るため、管理者が手順を選び、作業後に実際の稼働版を確認します。
公式情報:SAP BTPの運用と責任分界
「更新した」で終わらず、反映されたことを確認する
- 本番のすべての稼働先に、修正版や必要な設定が反映されたか
- 主要な業務処理が問題なく動くか
- 誰が、いつ、何を確認したか記録されているか
利用者は、管理者から「対応状況」と「確認結果」を共有してもらう形で構いません。自分でサーバーへログインして検証する必要はありません。
パッチ以外にも、管理者アカウントの多要素認証(パスワード以外の確認を加える仕組み)、不要な権限の整理、操作記録の保全、復旧手順の確認が大切です。使える機能と担当範囲は、製品や契約によって異なります。
不審な動作や見覚えのないログインに気付いた場合は、勝手に記録を消したり調査ツールを動かしたりせず、社内の窓口へ連絡してください。更新したことだけで、すでに起きた侵害の調査まで完了したとは判断できません。
まとめ:初心者でも、確認先と確認項目は整理できる
まず使っている製品と管理者を確認し、CVE番号で公式資料を探します。対象の版、修正版、影響条件を見比べて、不明な部分を管理者に確認する。この順番なら、専門用語をすべて覚える前でも調査を始められます。
今回のPHPは10月21日の修正版と10月23日の追記を両方確認します。Node.jsは、本番の版とアプリの処理経路がポイントです。SAPの製品別判断は、KBAやSAP Noteの最新版、契約、提供会社の回答と合わせて確かめましょう。
資料が読めない、版が分からない、対応状況が不明。その場合の答えは「影響なし」ではなく「確認が必要」です。何が分からないかを整理するところからで大丈夫です。
図は説明用のオリジナル概念図、アイキャッチはAI生成のイラストです。実在する企業・顧客の画面、コード、ログは使用していません。公式情報は更新されるため、記事の公開時や実際の対応前にも確認してください。
コメント